Domain biegestempel.de kaufen?
Wir ziehen mit dem Projekt
biegestempel.de um.
Sind Sie am Kauf der Domain
biegestempel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain biegestempel.de kaufen?
Wie funktionieren Einmalpasswörter und wie werden sie in der IT-Sicherheit eingesetzt?
Einmalpasswörter sind temporäre Passwörter, die nur einmal verwendet werden können. Sie werden oft per SMS oder App generiert und dienen als zusätzliche Sicherheitsschicht bei der Anmeldung in Online-Konten. Einmalpasswörter erhöhen die Sicherheit, da sie nur für kurze Zeit gültig sind und somit schwerer zu stehlen oder zu erraten sind. **
Wie kann man Zeitbasierte Einmalpasswörter sicher und effektiv für die Authentifizierung von Benutzern einsetzen? Kannst du mir erklären, wie Zeitbasierte Einmalpasswörter funktionieren und warum sie als sicherer Authentifizierungsmethode gelten?
Zeitbasierte Einmalpasswörter werden durch eine spezielle App generiert und basieren auf einem Algorithmus, der sich alle 30 Sekunden ändert. Benutzer müssen das aktuelle Passwort eingeben, um sich erfolgreich anzumelden. Dies erhöht die Sicherheit, da das Passwort nur für kurze Zeit gültig ist und nicht wiederverwendet werden kann. **
Ähnliche Suchbegriffe für Einmalpasswörter
Top-Angebote
Produkte zum Begriff Einmalpasswörter:
-
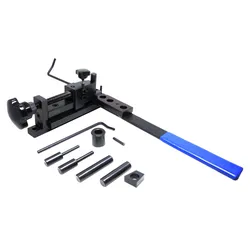
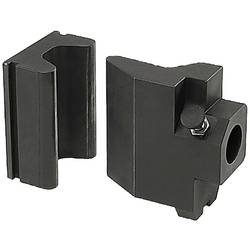
Universal-Biegevorrichtung<p>Mit der Universal-Biegevorrichtung lassen sich Rund- und Flachbiegeteile aus verschiedensten Materialien herstellen. Dieser Winkelbieger ist durch die vielen, unterschiedlichen Einsatzmöglichkeiten praktisch, schnell und vielseitig. Es lassen sich mit der Winkelplatte Winkel in Flachteile biegen und mit den Biegebolzen Durchmesser bis 25 mm in Rundmaterialien biegen.</p><p>Mit der Biegevorrichtung kann Metall bis zu einer Stärke von 3 mm und einer Höhe von 25 mm bearbeitet werden.</p><p>Die Universal-Biegevorrichtung eignet sich durch den einstellbaren Biegeanschlag und die hieraus resultierende Wiederholgenauigkeit gut für kleinere Serienfertigungen.</p><p>Die Biegevorrichtung sollte entweder in einen Schraubstock eingespannt oder mit den im Gussbett befindlichen Bohrungen auf einer Werkbank fixiert werden.</p>47,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
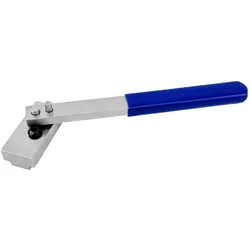
Biegevorrichtung für Draht<p>Diese Biegevorrichtung eignet sich zum Biegen von Gold-, Silber-, Kupfer-, Messing- und Stahldraht bis zu einem Durchmesser von drei Millimetern. Die Biegevorrichtung besteht aus einer 55 x 25 x 15 mm großen Grundplatte, welche über einen eingefrästen Absatz sicher in einem Werkbankschraubstock gespannt werden kann. Der Draht wird mit Hilfe der Klemmschraube auf der Grundplatte fixiert. Durch die beiden Radiusstifte auf der Grundplatte und dem 170 mm langem Handhebel kann der Draht im gewünschten Winkel gebogen werden.</p>19,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter

-
Was ist die beste Methode, um Einmalpasswörter sicher zu generieren und zu verschicken?
Die beste Methode zur sicheren Generierung von Einmalpasswörtern ist die Verwendung von kryptographisch sicheren Zufallszahlengeneratoren. Zur sicheren Übermittlung sollten Einmalpasswörter am besten über verschlüsselte Kanäle wie HTTPS oder verschlüsselte E-Mails verschickt werden. Zusätzlich können auch zusätzliche Sicherheitsmaßnahmen wie Zeitbeschränkungen oder IP-Beschränkungen implementiert werden. **
-
Wie können Zeitbasierte Einmalpasswörter dazu beitragen, die Sicherheit von Online-Konten zu verbessern?
Zeitbasierte Einmalpasswörter sind nur für kurze Zeit gültig, was es für Hacker schwieriger macht, sie zu stehlen und zu verwenden. Dadurch wird das Risiko von Phishing-Angriffen und unbefugtem Zugriff auf Online-Konten verringert. Die Verwendung von Zeitbasierten Einmalpasswörtern erhöht somit die Sicherheit von Online-Konten erheblich. **
-
Wie können Einmalpasswörter zur Verbesserung der Sicherheit in der Online-Banking-Industrie eingesetzt werden?
Einmalpasswörter können zur Verbesserung der Sicherheit im Online-Banking eingesetzt werden, indem sie zusätzliche Sicherheitsebene bieten. Sie können als zweiter Faktor bei der Zwei-Faktor-Authentifizierung verwendet werden, um sicherzustellen, dass nur autorisierte Benutzer auf Konten zugreifen können. Einmalpasswörter können auch dazu beitragen, Phishing-Angriffe zu verhindern, da sie nur für eine begrenzte Zeit gültig sind. Darüber hinaus können sie auch dazu beitragen, dass gestohlene Passwörter nutzlos werden, da sie nur einmal verwendet werden können. **
-
Wie können Einmalpasswörter in der IT-Sicherheit eingesetzt werden, um die Authentifizierung und den Zugriff auf sensible Daten zu schützen? Welche verschiedenen Methoden und Technologien werden verwendet, um Einmalpasswörter zu generieren und zu verwalten, und wie können sie in verschiedenen Branchen und Anwendungen eingesetzt werden? Welche Vor- und Nachteile haben Einmalpasswörter im
Einmalpasswörter werden in der IT-Sicherheit eingesetzt, um die Authentifizierung zu verbessern und den Zugriff auf sensible Daten zu schützen. Sie bieten eine zusätzliche Sicherheitsebene, da sie nur einmal verwendet werden können und nach kurzer Zeit ablaufen. Einmalpasswörter können durch verschiedene Methoden wie SMS, Token-Generatoren, mobile Apps oder Hardware-Token generiert und verwaltet werden. Sie werden in verschiedenen Branchen wie Banken, Gesundheitswesen und Regierungsbehörden eingesetzt, um den Zugriff auf vertrauliche Informationen zu sichern. Einmalpasswörter bieten eine erhöhte Sicherheit, können jedoch auch zu Benutzerfrustration führen, wenn sie nicht rechtzeitig generiert oder verwendet werden. **

Wie sicher sind Einmalpasswörter bei der Authentifizierung in verschiedenen Domänen wie Online-Banking, E-Mail und Unternehmensnetzwerken?
Einmalpasswörter bieten eine zusätzliche Sicherheitsschicht, da sie nur einmal verwendet werden können und somit schwerer zu stehlen sind. Allerdings können sie dennoch durch Phishing-Angriffe oder Malware kompromittiert werden. Daher ist es wichtig, dass Unternehmen und Dienstleister zusätzliche Sicherheitsmaßnahmen implementieren, um die Verwendung von Einmalpasswörtern zu schützen. Trotzdem sind Einmalpasswörter immer noch sicherer als statische Passwörter und tragen zur Verbesserung der Sicherheit in verschiedenen Domänen bei. **
Wie funktioniert die Nutzung eines Einmalpassworts zur sicheren Authentifizierung? Gibt es verschiedene Methoden, um Einmalpasswörter zu generieren?
Ein Einmalpasswort wird nur einmal verwendet und ist nach der Authentifizierung ungültig. Es kann durch SMS, E-Mail, Hardware-Token oder spezielle Apps generiert werden. Einmalpasswörter erhöhen die Sicherheit, da sie schwer zu erraten oder zu stehlen sind. **
Top-Angebote
Produkte zum Begriff Einmalpasswörter:
-
Universal-Biegevorrichtung<p>Mit der Universal-Biegevorrichtung lassen sich Rund- und Flachbiegeteile aus verschiedensten Materialien herstellen. Dieser Winkelbieger ist durch die vielen, unterschiedlichen Einsatzmöglichkeiten praktisch, schnell und vielseitig. Es lassen sich mit der Winkelplatte Winkel in Flachteile biegen und mit den Biegebolzen Durchmesser bis 25 mm in Rundmaterialien biegen.</p><p>Mit der Biegevorrichtung kann Metall bis zu einer Stärke von 3 mm und einer Höhe von 25 mm bearbeitet werden.</p><p>Die Universal-Biegevorrichtung eignet sich durch den einstellbaren Biegeanschlag und die hieraus resultierende Wiederholgenauigkeit gut für kleinere Serienfertigungen.</p><p>Die Biegevorrichtung sollte entweder in einen Schraubstock eingespannt oder mit den im Gussbett befindlichen Bohrungen auf einer Werkbank fixiert werden.</p>47,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie funktionieren Einmalpasswörter und wie werden sie in der IT-Sicherheit eingesetzt?
Einmalpasswörter sind temporäre Passwörter, die nur einmal verwendet werden können. Sie werden oft per SMS oder App generiert und dienen als zusätzliche Sicherheitsschicht bei der Anmeldung in Online-Konten. Einmalpasswörter erhöhen die Sicherheit, da sie nur für kurze Zeit gültig sind und somit schwerer zu stehlen oder zu erraten sind. **
-
Wie kann man Zeitbasierte Einmalpasswörter sicher und effektiv für die Authentifizierung von Benutzern einsetzen? Kannst du mir erklären, wie Zeitbasierte Einmalpasswörter funktionieren und warum sie als sicherer Authentifizierungsmethode gelten?
Zeitbasierte Einmalpasswörter werden durch eine spezielle App generiert und basieren auf einem Algorithmus, der sich alle 30 Sekunden ändert. Benutzer müssen das aktuelle Passwort eingeben, um sich erfolgreich anzumelden. Dies erhöht die Sicherheit, da das Passwort nur für kurze Zeit gültig ist und nicht wiederverwendet werden kann. **
-
Was ist die beste Methode, um Einmalpasswörter sicher zu generieren und zu verschicken?
Die beste Methode zur sicheren Generierung von Einmalpasswörtern ist die Verwendung von kryptographisch sicheren Zufallszahlengeneratoren. Zur sicheren Übermittlung sollten Einmalpasswörter am besten über verschlüsselte Kanäle wie HTTPS oder verschlüsselte E-Mails verschickt werden. Zusätzlich können auch zusätzliche Sicherheitsmaßnahmen wie Zeitbeschränkungen oder IP-Beschränkungen implementiert werden. **
-
Wie können Zeitbasierte Einmalpasswörter dazu beitragen, die Sicherheit von Online-Konten zu verbessern?
Zeitbasierte Einmalpasswörter sind nur für kurze Zeit gültig, was es für Hacker schwieriger macht, sie zu stehlen und zu verwenden. Dadurch wird das Risiko von Phishing-Angriffen und unbefugtem Zugriff auf Online-Konten verringert. Die Verwendung von Zeitbasierten Einmalpasswörtern erhöht somit die Sicherheit von Online-Konten erheblich. **
Ähnliche Suchbegriffe für Einmalpasswörter
-
Biegevorrichtung für Draht<p>Diese Biegevorrichtung eignet sich zum Biegen von Gold-, Silber-, Kupfer-, Messing- und Stahldraht bis zu einem Durchmesser von drei Millimetern. Die Biegevorrichtung besteht aus einer 55 x 25 x 15 mm großen Grundplatte, welche über einen eingefrästen Absatz sicher in einem Werkbankschraubstock gespannt werden kann. Der Draht wird mit Hilfe der Klemmschraube auf der Grundplatte fixiert. Durch die beiden Radiusstifte auf der Grundplatte und dem 170 mm langem Handhebel kann der Draht im gewünschten Winkel gebogen werden.</p>19,50 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie können Einmalpasswörter zur Verbesserung der Sicherheit in der Online-Banking-Industrie eingesetzt werden?
Einmalpasswörter können zur Verbesserung der Sicherheit im Online-Banking eingesetzt werden, indem sie zusätzliche Sicherheitsebene bieten. Sie können als zweiter Faktor bei der Zwei-Faktor-Authentifizierung verwendet werden, um sicherzustellen, dass nur autorisierte Benutzer auf Konten zugreifen können. Einmalpasswörter können auch dazu beitragen, Phishing-Angriffe zu verhindern, da sie nur für eine begrenzte Zeit gültig sind. Darüber hinaus können sie auch dazu beitragen, dass gestohlene Passwörter nutzlos werden, da sie nur einmal verwendet werden können. **
-
Wie können Einmalpasswörter in der IT-Sicherheit eingesetzt werden, um die Authentifizierung und den Zugriff auf sensible Daten zu schützen? Welche verschiedenen Methoden und Technologien werden verwendet, um Einmalpasswörter zu generieren und zu verwalten, und wie können sie in verschiedenen Branchen und Anwendungen eingesetzt werden? Welche Vor- und Nachteile haben Einmalpasswörter im
Einmalpasswörter werden in der IT-Sicherheit eingesetzt, um die Authentifizierung zu verbessern und den Zugriff auf sensible Daten zu schützen. Sie bieten eine zusätzliche Sicherheitsebene, da sie nur einmal verwendet werden können und nach kurzer Zeit ablaufen. Einmalpasswörter können durch verschiedene Methoden wie SMS, Token-Generatoren, mobile Apps oder Hardware-Token generiert und verwaltet werden. Sie werden in verschiedenen Branchen wie Banken, Gesundheitswesen und Regierungsbehörden eingesetzt, um den Zugriff auf vertrauliche Informationen zu sichern. Einmalpasswörter bieten eine erhöhte Sicherheit, können jedoch auch zu Benutzerfrustration führen, wenn sie nicht rechtzeitig generiert oder verwendet werden. **
-
Wie sicher sind Einmalpasswörter bei der Authentifizierung in verschiedenen Domänen wie Online-Banking, E-Mail und Unternehmensnetzwerken?
Einmalpasswörter bieten eine zusätzliche Sicherheitsschicht, da sie nur einmal verwendet werden können und somit schwerer zu stehlen sind. Allerdings können sie dennoch durch Phishing-Angriffe oder Malware kompromittiert werden. Daher ist es wichtig, dass Unternehmen und Dienstleister zusätzliche Sicherheitsmaßnahmen implementieren, um die Verwendung von Einmalpasswörtern zu schützen. Trotzdem sind Einmalpasswörter immer noch sicherer als statische Passwörter und tragen zur Verbesserung der Sicherheit in verschiedenen Domänen bei. **
-
Wie funktioniert die Nutzung eines Einmalpassworts zur sicheren Authentifizierung? Gibt es verschiedene Methoden, um Einmalpasswörter zu generieren?
Ein Einmalpasswort wird nur einmal verwendet und ist nach der Authentifizierung ungültig. Es kann durch SMS, E-Mail, Hardware-Token oder spezielle Apps generiert werden. Einmalpasswörter erhöhen die Sicherheit, da sie schwer zu erraten oder zu stehlen sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.